Kajian Komisi Pemberantasan Korupsi (KPK) pada 17 Maret 2026 mengidentifikasi delapan potensi korupsi dalam Program Makan Bergizi Gratis (MBG) Badan Gizi Nasional (BGN). Sayangnya, temuan penting tersebut diabaikan oleh kepemimpinan BGN saat itu tanpa tindak lanjut.
Empat bulan berselang, Kejaksaan Agung menangkap tiga pimpinan BGN atas manipulasi kemitraan dapur, pendirian dapur fiktif, serta penggelembungan harga pengadaan senilai triliunan rupiah. Modus korupsi tersebut terbukti sama persis dengan celah risikonya yang telah dipetakan KPK sebelumnya.
Ini adalah kasus buku teks tentang bagaimana peringatan dini yang tidak dikorporasikan ke dalam sistem pengendalian yang nyata tidak akan mencegah apa pun. KPK sudah mengidentifikasi risikonya. Yang tidak ada adalah mekanisme untuk menutup celah tersebut melalui kerangka enterprise risk register yang terstruktur dan dioperasionalkan.
Pentingnya Enterprise Risk Register Bagi Program Nasional Skala Besar
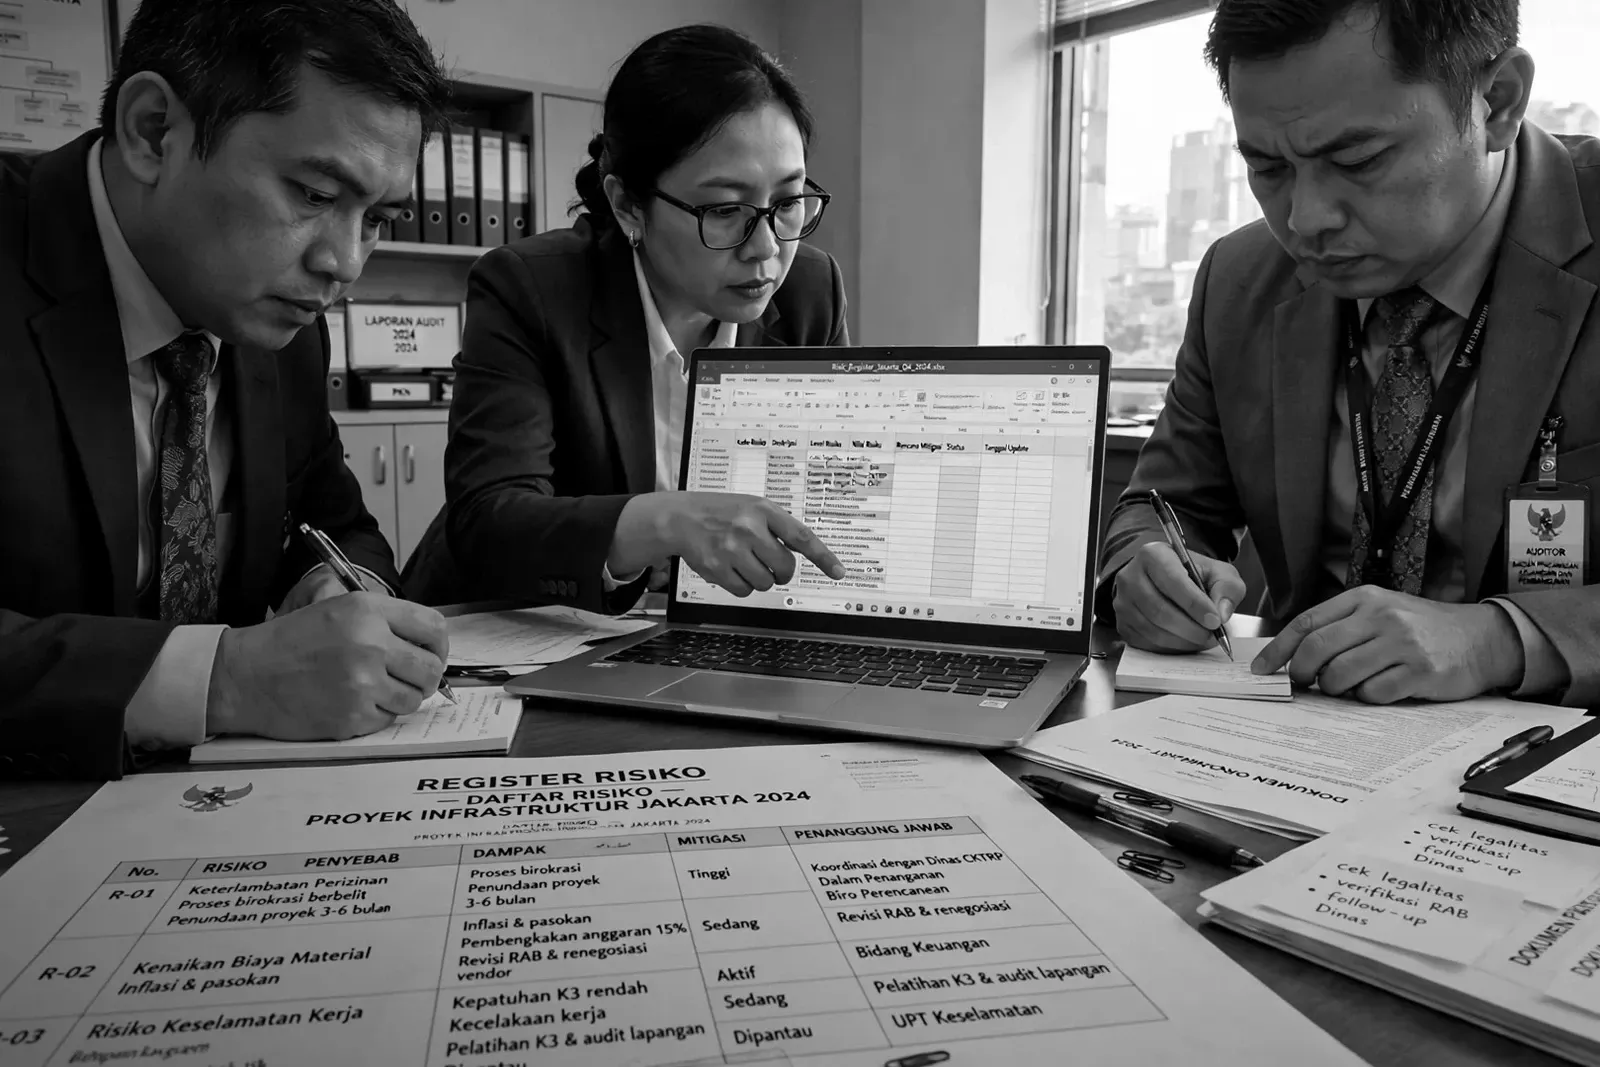
Enterprise Risk Register (ERR) adalah dokumen hidup yang mencatat seluruh risiko signifikan yang dihadapi organisasi atau program: definisi risikonya, penyebab, dampak potensial, pemilik risiko, kontrol yang ada, status residual, dan rencana mitigasi yang sedang berjalan.
Bedanya dengan daftar risiko biasa terletak pada tiga elemen: pertama, ERR terhubung langsung ke proses operasional yang menciptakan risiko tersebut. Kedua, setiap risiko memiliki pemilik yang akuntabel, bukan sekadar unit yang "bertanggung jawab" secara umum. Ketiga, ERR diperbarui secara berkala berdasarkan data aktual dari lapangan, bukan hanya saat perencanaan awal program.
Program MBG memiliki semua karakteristik yang membutuhkan ERR yang solid: anggaran yang melonjak dari Rp71 triliun pada 2025 menjadi Rp171 triliun pada 2026, jaringan operasional lebih dari 27.000 SPPG di 38 provinsi, lebih dari 61.000 pemasok aktif, dan lebih dari 55 juta penerima manfaat. Skala sebesar ini tanpa risk register yang berfungsi adalah undangan bagi penyimpangan.
Daftar Temuan KPK sebagai Dasar Pemetaan Risk Register
KPK mengidentifikasi delapan potensi korupsi yang sebenarnya adalah peta risiko tata kelola paling komprehensif yang pernah dibuat untuk MBG. Setiap temuan seharusnya masuk ke dalam risk register sebagai entri risiko yang lengkap.
# | Temuan KPK | Kategori Risiko | Titik Kontrol yang Diperlukan |
1 | Regulasi pelaksanaan MBG belum memadai | Risiko regulasi dan legitimasi | Perpres komprehensif, SOP lintas K/L |
2 | Tata kelola anggaran lemah dan tidak akuntabel | Risiko fiskal dan keuangan | Sistem pelaporan keuangan baku, audit periodik |
3 | Pendekatan sentralistik: BGN sebagai aktor tunggal | Risiko struktural dan check & balance | Desentralisasi kewenangan, pelibatan pemda |
4 | Konflik kepentingan dalam penentuan mitra SPPG | Risiko integritas dan pengadaan | SOP seleksi mitra yang terbuka dan terdokumentasi |
5 | Lemahnya transparansi verifikasi mitra dan pelaporan | Risiko akuntabilitas publik | Portal pelaporan publik, verifikasi independen |
6 | Dapur tidak memenuhi standar teknis SPPG | Risiko keamanan pangan | SLHS sebagai prasyarat operasi, BPOM/Dinkes aktif |
7 | Tidak ada indikator keberhasilan yang terukur | Risiko evaluasi dan pembelajaran | Baseline gizi, KPI jangka pendek dan panjang |
8 | Ruang diskresi terlalu luas dalam operasional | Risiko transaksional dan koruptif | Batas kewenangan yang terdefinisi, pengawasan berlapis |
Catatan penting: BGN di bawah kepemimpinan baru yang dilantik setelah penangkapan pimpinan sebelumnya, menemukan bahwa dokumen kajian KPK yang diterima sejak Maret 2026 belum mendapat tanggapan sama sekali. Kepemimpinan baru harus mempelajari 10 temuan (termasuk sub-temuan) dari awal dan menyusun rencana aksi bersama KPK mulai Juli 2026.
Baca juga: Panduan Integrasi Risk Reporting dengan Proses Bisnis Organisasi
Alasan Hasil Kajian Audit Tidak Otomatis Menjadi Kendali Risiko
Ada jarak yang sangat nyata antara menerima hasil kajian risiko dan mengintegrasikannya ke dalam sistem pengendalian yang operasional. Jarak inilah yang memungkinkan korupsi tetap terjadi meskipun KPK sudah memberikan peringatan empat bulan sebelumnya.
Dokumen kajian risiko yang berdiri sendiri, tanpa proses tindak lanjut yang terstruktur, hanya menjadi arsip administratif. Untuk berubah menjadi pengendalian nyata, setiap temuan harus melewati setidaknya empat tahapan: penetapan pemilik risiko yang spesifik per temuan, penentuan kontrol primer yang menutup celah tersebut, jadwal implementasi dengan tenggat yang terukur, dan mekanisme pemantauan yang membuktikan kontrol sudah berjalan.
Dalam kasus MBG, tidak ada satu pun dari empat tahapan ini yang berjalan setelah kajian KPK diserahkan pada Maret 2026. Alhasil, temuan itu tidak pernah berubah dari dokumen menjadi tindakan.
Komponen Utama Enterprise Risk Register yang Efektif untuk Pemerintah
Membangun ERR untuk program pemerintah berskala nasional berbeda dari ERR korporasi dalam beberapa hal mendasar: jumlah pemangku kepentingan yang lebih banyak, rentang kendali yang lebih lebar, dan tekanan politik yang lebih tinggi untuk melaporkan keberhasilan daripada mengakui risiko.
1. Kategorisasi Risiko Lintas Dimensi
ERR program nasional perlu mengkategorikan risiko minimal dalam empat dimensi: risiko regulasi dan legitimasi, risiko integritas dan korupsi, risiko operasional dan keamanan, serta risiko fiskal dan keuangan. Kategorisasi ini memudahkan pemantauan dan eskalasi yang tepat sasaran.
2. Pemilik Risiko yang Akuntabel per Entri
Setiap entri risiko harus memiliki satu pemilik yang teridentifikasi, bukan unit kerja secara kolektif. Untuk MBG, risiko konflik kepentingan dalam seleksi mitra SPPG misalnya, pemiliknya harus spesifik: siapa pejabat yang bertanggung jawab atas proses seleksi tersebut dan dapat dimintai pertanggungjawaban.
3. Kontrol Primer dan Kontrol Kompensasi
Setiap risiko membutuhkan dua lapisan kontrol: kontrol primer yang dirancang untuk mencegah risiko terwujud, dan kontrol kompensasi yang meminimalkan dampak jika kontrol primer gagal. Temuan KPK nomor empat tentang konflik kepentingan, misalnya, membutuhkan kontrol primer berupa SOP seleksi mitra yang terbuka dan terdokumentasi, serta kontrol kompensasi berupa audit independen atas keputusan seleksi secara berkala.
4. Penilaian Nilai Residual Risiko yang Diperbarui
Setelah kontrol dipasang, risiko tidak hilang, hanya berkurang. ERR harus mencatat nilai residual risiko setelah kontrol diterapkan, dan memperbarui penilaian ini setiap kuartal berdasarkan data aktual dari lapangan. Risiko yang nilai residualnya masih tinggi meski kontrol sudah dipasang harus mendapat eskalasi ke level pengambil keputusan yang lebih tinggi.
5. Integrasi dengan Sistem Pelaporan Operasional
ERR yang tidak terhubung ke data operasional akan segera menjadi dokumen yang tidak relevan. Untuk MBG, data dari call center SAGI, laporan harian SPPG, hasil inspeksi BPOM, dan audit keuangan periodik semuanya harus menjadi umpan pembaruan ERR secara otomatis, bukan menunggu siklus review tahunan.
Baca juga: 455 SPPG Ditutup: Pelajaran Risk-Based Monitoring untuk Rantai Pasok Skala Besar
Menghadapi persoalan Enterprise Risk Register Program Nasional dan butuh langkah konkretnya? Diskusikan prioritas dan peta jalannya bersama tim kami.
Konsultasi via WhatsAppPelajaran Tata Kelola Risiko Bagi Program Nasional Lainnya
Kasus MBG adalah cermin bagi setiap organisasi yang mengelola program berskala besar dengan anggaran publik: BUMN yang mengelola program PSO, kementerian yang menjalankan bantuan sosial, pemerintah daerah yang mengeksekusi program pembangunan skala besar, atau korporasi yang mengelola rantai distribusi dengan ribuan mitra.
Ada tiga pelajaran langsung yang relevan untuk setiap konteks tersebut.
Pertama, warning sign dari auditor atau regulator eksternal harus memiliki jalur eskalasi yang terstruktur ke dalam sistem pengendalian internal, bukan sekadar diarsipkan sebagai catatan pertemuan. Setiap rekomendasi harus direspons dengan rencana tindak yang memiliki pemilik, tenggat, dan anggaran.
Kedua, program dengan anggaran yang tumbuh cepat memiliki profil risiko yang tumbuh lebih cepat dari kapasitas pengawasannya. MBG tumbuh dari Rp71 triliun ke Rp171 triliun dalam satu tahun, sementara sistem tata kelolanya tidak tumbuh dengan kecepatan yang setara. Prinsip yang sama berlaku di korporasi: ekspansi bisnis yang outpace kapasitas kontrol adalah kondisi yang secara sistemik mengundang penyimpangan.
Ketiga, sentralisasi kewenangan tanpa desentralisasi akuntabilitas adalah resep untuk single point of failure. Ketika BGN menjadi satu-satunya aktor pengambil keputusan tanpa check and balance yang efektif dari pemda atau pengawas independen, satu keputusan koruptif di pusat bisa merambat ke seluruh jaringan.
Baca juga: ISO 31000 dan ESG: Kunci Lolos Audit Korporasi
Langkah Operasionalisasi Rekomendasi KPK dalam Kendali Harian
KPK tidak hanya mengidentifikasi masalah. Tujuh rekomendasi turut disertakan: penyusunan Perpres MBG yang komprehensif, peninjauan mekanisme bantuan pemerintah, penguatan transparansi dan akuntabilitas, pelibatan aktif dinas kesehatan dan BPOM, pembangunan sistem pelaporan keuangan yang baku, desentralisasi pengawasan ke pemda, dan penetapan indikator keberhasilan yang terukur.
Rekomendasi ini sudah lengkap sebagai policy prescription. Yang belum terjawab adalah bagaimana mengoperasionalkan ketujuh rekomendasi tersebut ke dalam sistem kendali yang berjalan harian, bukan hanya dokumen kebijakan yang ditandatangani di atas kertas. Di sinilah ERR berperan sebagai jembatan antara rekomendasi dan eksekusi.
Kesimpulan
Delapan temuan KPK adalah dokumen perencanaan risiko yang paling jujur yang pernah dimiliki program MBG. Sayangnya, jujurnya sebuah diagnosis tidak secara otomatis menghasilkan kesembuhan jika tidak ada proses yang mengubah diagnosis itu menjadi pengobatan.
Membangun enterprise risk register yang berfungsi untuk program nasional bukan pekerjaan satu kali. Ini adalah sistem yang perlu dirawat: diperbarui berdasarkan data operasional, dihubungkan ke mekanisme pertanggungjawaban yang nyata, dan digunakan sebagai instrumen manajemen harian, bukan sekadar persyaratan dokumentasi.
Program sebesar MBG dengan anggaran Rp171 triliun dan 55 juta penerima manfaat tidak boleh bergantung pada kejujuran individu semata. Ia perlu bergantung pada sistem yang membuat penyimpangan sulit dilakukan dan mudah terdeteksi.
Proxsis Strategy mendampingi kementerian, BUMN, dan pemerintah daerah dalam membangun kerangka enterprise risk register yang terintegrasi dengan proses operasional, mulai dari desain taksonomi risiko, penetapan pemilik dan kontrol per risiko, hingga pembangunan sistem pemantauan yang terhubung ke data lapangan. Jika organisasi Anda sedang mengelola program berskala besar atau ingin memastikan rekomendasi audit benar-benar dieksekusi, tim konsultan kami siap membantu.
👉 Pelajari layanan Governance, Risk & Compliance Proxsis Strategy atau hubungi kami melalui halaman kontak.
FAQ Seputar Enterprise Risk Register Program Nasional
1. Apa perbedaan antara risk register dan hasil audit eksternal seperti kajian KPK? Hasil audit atau kajian eksternal adalah potret risiko pada titik waktu tertentu dari sudut pandang luar. Risk register adalah sistem hidup yang memiliki pemilik internal, diperbarui secara berkala, dan terhubung ke kontrol yang sedang berjalan. Kajian KPK adalah input berharga untuk memperbarui risk register, bukan pengganti darinya. Organisasi yang hanya mengandalkan audit eksternal tanpa risk register internal yang berfungsi akan selalu reaktif terhadap masalah yang sudah terjadi.
2. Siapa yang seharusnya memiliki enterprise risk register untuk program seperti MBG? Ownership ERR untuk program multi-kementerian seperti MBG harus berada pada unit yang memiliki otoritas lintas K/L, bukan hanya BGN sebagai pelaksana teknis. Idealnya ada komite risiko lintas K/L yang dipimpin oleh kementerian koordinator yang relevan, dengan BGN bertanggung jawab atas risiko operasional harian. Pemisahan antara pemilik risiko program dan pemilik risiko operasional mencegah single point of failure.
3. Berapa banyak entri yang ideal dalam satu enterprise risk register? Tidak ada angka baku, tetapi ERR yang terlalu panjang justru tidak efektif: entri yang berlebihan membuat pemantauan menjadi berat dan risiko penting tenggelam dalam daftar yang panjang. Praktik terbaik adalah memfokuskan ERR pada 20-30 risiko paling signifikan, lalu mengelompokkan risiko operasional yang lebih rinci ke dalam register risiko per unit. Kuncinya adalah kedalaman analisis per entri, bukan panjangnya daftar.
4. Bagaimana mengintegrasikan rekomendasi dari auditor eksternal ke dalam risk register yang sudah ada? Setiap rekomendasi dari auditor eksternal harus dipetakan ke entri risiko yang sudah ada atau dicatat sebagai entri baru jika risikonya belum tercakup. Kemudian ditetapkan: siapa pemilik risiko yang bertanggung jawab atas tindak lanjut rekomendasi tersebut, apa kontrol yang akan ditambahkan atau diperbaiki, kapan tenggat implementasinya, dan bagaimana cara memverifikasi bahwa kontrol sudah berjalan efektif. Tanpa pemetaan ini, rekomendasi audit hanya menjadi catatan yang diarsipkan.
5. Apakah enterprise risk register hanya relevan untuk program pemerintah? Tidak. Setiap organisasi yang mengelola operasi kompleks dengan banyak pemangku kepentingan, rantai nilai yang panjang, atau anggaran yang besar akan mendapat manfaat dari ERR yang terstruktur. Di sektor swasta, ERR sangat relevan untuk perusahaan yang sedang ekspansi cepat, yang mengelola jaringan distribusi atau rantai pasok berskala besar, atau yang beroperasi di lingkungan regulasi yang ketat seperti perbankan, farmasi, dan energi.
6. Bagaimana memastikan risk register tidak menjadi dokumen yang hanya diperbarui setahun sekali saat audit? Kunci utamanya adalah menghubungkan pembaruan ERR ke peristiwa operasional yang sudah terjadwal: laporan keuangan kuartalan, rapat komite risiko bulanan, hasil inspeksi lapangan, dan laporan pengaduan. Setiap peristiwa ini harus menjadi pemicu untuk menilai apakah ada entri risiko dalam ERR yang perlu diperbarui. Selain itu, pemilik risiko harus memberikan konfirmasi status kontrol secara berkala, bukan hanya saat diminta auditor.
Butuh pendampingan Enterprise Risk Register Program Nasional? Hubungi konsultan Proxsis Consulting.
Konsultasi via WhatsAppShare on :